Как проверить сайт на вирусы?
Сайт может быть заражен, а владелец узнает об этом последним: посетители жалуются на странные переадресации, браузер показывает красное предупреждение, а в поиске вместо ваших страниц появляются чужие — с казино или лекарствами. Чаще всего это происходит из-за устаревшей CMS, уязвимого плагина или украденного пароля.
Разберем, по каким признакам понять, что сайт взломан, как проверить его бесплатными сервисами и самостоятельно на хостинге, и что делать, если вирус все-таки нашелся.
Признаки взлома
Вирус на сайте редко заметен владельцу: вредоносный код часто показывается только части посетителей, например только пришедшим из поиска или только с мобильных устройств. Поэтому стоит обращать внимание на косвенные признаки:
- сайт перенаправляет на чужие ресурсы, особенно при переходе из поиска;
- браузер или поисковик предупреждает, что сайт может быть опасен;
- по запросу site:ваш_домен в поиске находятся страницы, которых вы не создавали;
- хостинг прислал письмо о вредоносных файлах, рассылке спама или заблокировал аккаунт;
- сайт стал медленнее работать, а нагрузка на сервер выросла без видимых причин;
- в панели администратора появились незнакомые пользователи.
Даже один из этих признаков — повод проверить сайт как можно скорее: поисковики могут понизить зараженный сайт в выдаче или пометить его как опасный.
Проверка бесплатными сервисами
Начать стоит с внешних сервисов: они проверяют сайт глазами посетителя и поисковика и не требуют доступа к хостингу.
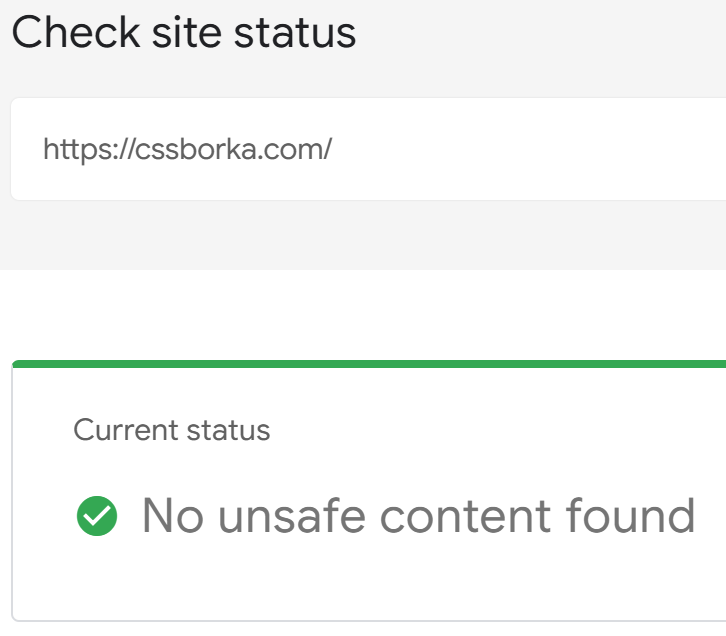
Google Safe Browsing показывает, считает ли Google сайт опасным. Именно этот статус определяет, увидят ли посетители Chrome и других браузеров красное предупреждение перед входом на сайт.
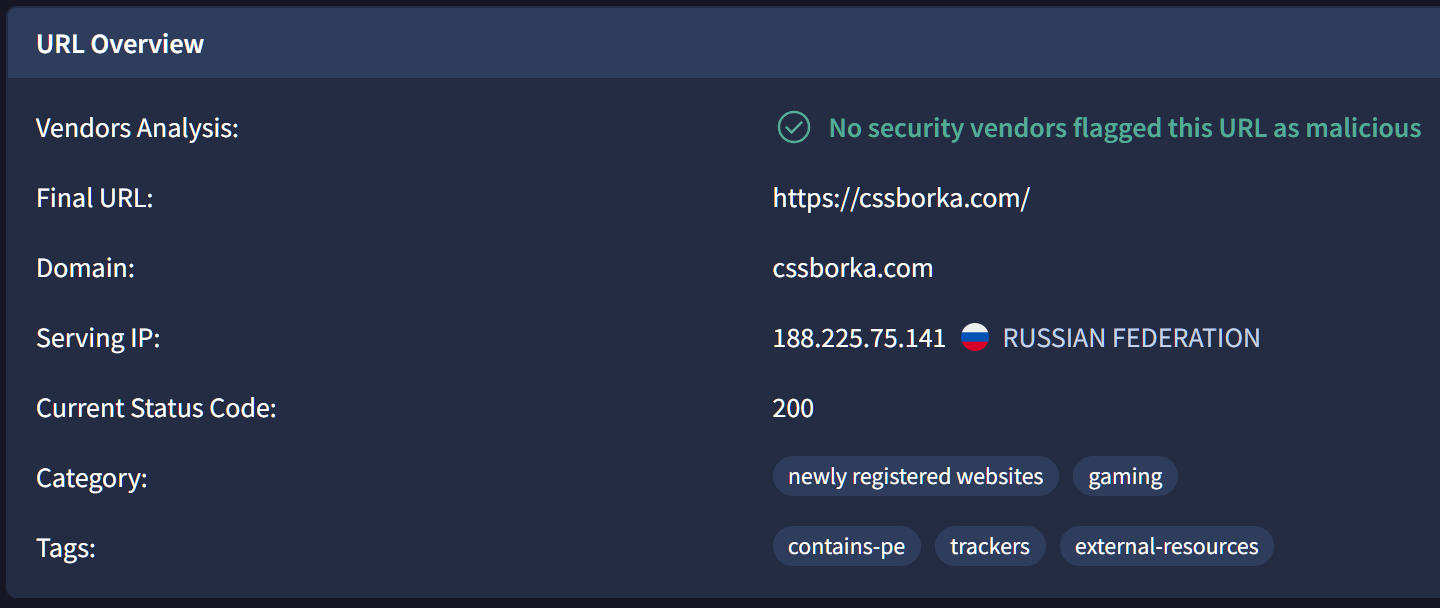
VirusTotal проверяет адрес сайта сразу десятками антивирусов и сервисов репутации. Если несколько из них отмечают сайт как вредоносный или фишинговый, проблема почти наверняка есть.
Также стоит заглянуть в раздел «Безопасность и нарушения» в Яндекс Вебмастере и в отчет «Проблемы безопасности» в Google Search Console. Если поисковики нашли на сайте вредоносный код, там будет указано, какой именно и на каких страницах.
💡 Совет: внешние сервисы видят только то, что сайт отдает посетителям. Если они не нашли проблем, это еще не гарантия, что на хостинге нет вредоносных файлов.
Проверка на хостинге
Многие хостинги предоставляют встроенный антивирус в панели управления — его стоит запустить первым делом. Если такого нет, базовую проверку можно провести самостоятельно, подключившись к серверу по SSH.
Взлом почти всегда оставляет следы в файлах. Эта команда покажет PHP-файлы, измененные за последние 7 дней, — если вы в это время ничего не обновляли, стоит внимательно их изучить:
find . -type f -name "*.php" -mtime -7Вредоносный код обычно скрывают с помощью кодирования. Найти такие файлы помогает поиск характерных конструкций:
grep -rlE "eval\(base64_decode|eval\(gzinflate|str_rot13\(" --include="*.php" .В папках для загрузок (например, wp-content/uploads в WordPress) PHP-файлов быть не должно вовсе. Если они там есть, это почти всегда загруженный злоумышленником скрипт:
find wp-content/uploads -type f -name "*.php"Помимо файлов, стоит проверить .htaccess на незнакомые правила переадресации, а также список администраторов в панели управления сайтом. Найденные совпадения — еще не приговор: часть плагинов использует такие функции легально, поэтому перед удалением файл нужно внимательно посмотреть.
Что делать, если сайт заражен
⚠️ Важно: перед любыми изменениями сделайте полную резервную копию текущего состояния сайта и базы данных. Даже зараженная копия пригодится, если что-то пойдет не так.
Сначала нужно закрыть доступ злоумышленнику: сменить пароли от хостинга, FTP и SSH, базы данных и панели администратора сайта. Затем — удалить вредоносный код. Самый надежный способ — восстановить сайт из чистой резервной копии, сделанной до взлома. Если такой копии нет, придется удалить найденные вредоносные файлы и заменить файлы CMS и плагинов на оригинальные с официального сайта.
После очистки обязательно обновите CMS, плагины и темы до последних версий, а неиспользуемые — удалите: иначе сайт взломают снова через ту же уязвимость. Когда сайт чист, отправьте запрос на повторную проверку в Яндекс Вебмастере и Google Search Console, чтобы предупреждения о безопасности сняли.
Как защитить сайт
Большинство взломов происходит не из-за сложных атак, а из-за простых недосмотров. Защитить сайт помогут несколько правил:
- регулярно обновлять CMS, плагины и темы;
- использовать уникальные сложные пароли и двухфакторную аутентификацию;
- удалить неиспользуемые плагины, темы и старые копии сайта на хостинге;
- настроить автоматическое резервное копирование и хранить копии отдельно от сайта;
- настроить заголовки безопасности, например Content-Security-Policy, которые ограничивают запуск чужих скриптов.
Итог
Следим за признаками взлома, проверяем сайт через Google Safe Browsing, VirusTotal, Яндекс Вебмастер и Google Search Console, ищем подозрительные файлы на хостинге, а при заражении меняем пароли, восстанавливаем сайт из чистой копии и обновляем все компоненты.
Регулярная проверка занимает несколько минут, а восстановление сайта и позиций в поиске после взлома — недели.
🛡 Если сайт уже взломан, напишите мне — помогу найти и удалить вирус и закрыть уязвимость.
Опубликовано